Buscar este blog

miércoles, 17 de febrero de 2010

SIV 4.05 - Inventario de tu PC

SIV (System Information Viewer) es una utilidad gratuita que nos permitirá conocer a fondo todos los componentes de nuestro PC tanto a nivel de hardware como de software.
Con esta utilidad, puedes obtener información sobre el procesador, la tarjeta gráfica, la memoria RAM, unidades de disco, etc.
La última versión, hace a este software compatible con Windows 7 (32 y 64 bits), pero además, también guarda compatibilidad con Windows 95, 98, Me, 2000, 2003, 2008, XP y Vista.
Merece la pena probarlo.
En la web del fabricante, podreis encontrar las diferentes versiones así como mas información acerca de esta utilidad.

MyDefrag 4.2.8 - Defragmentador de disco gratuito


Se ha lanzado una nueva versión de este excelente defragmentador de disco que dispone de diferentes opciones avanzadas de defragmentación.
MyDefrag, destaca además de por ser gratuito, también por su rapidez y por su consumo mínimo de recursos. Ademas de poder defragmentar el disco duro de tu PC, con esta versión, podéis también defragmentar cualquier disquete, unidad USB o tarjeta de memoria.
La última versión de este software es compatible Windows 2000, 2003, XP, Vista, 2008 y por supuesto Windows 7.

sábado, 13 de febrero de 2010

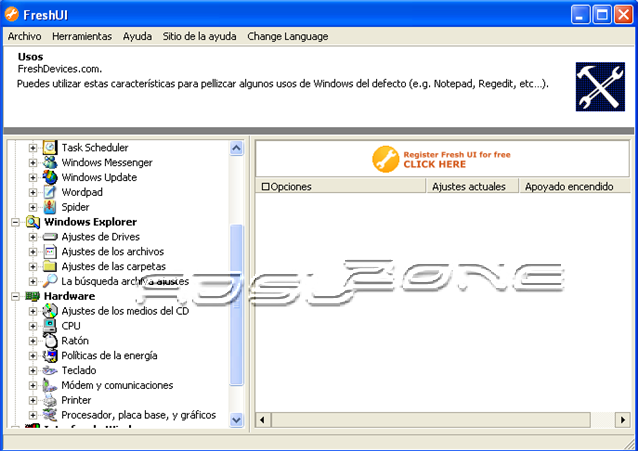
Programa Gratuito para Configurar Opciones Ocultas de Windows


Fresh UI es un programa gratuito, disponible en varios idiomas entre los cuales se encuentra el español, con el que se puede configurar opciones ocultas de windows, personalizar la interfaz de usuario de Windows (UI), optimizar la configuración del sistema y del hardware, mejorar la seguridad, ajustar la política de energía, cambiar la configuración de Windows Live Messenger y de Windows Update..."

Gratuito y totalmente funcional con todas las versiones de Windows

Enlace de descarga aquí:  AQUI

miércoles, 10 de febrero de 2010

Fallos de Seguridad MUY Graves en Windows

Microsoft ha sacado este Martes los Boletines de seguridad : "Tal y como adelantamos, este martes Microsoft ha publicado trece boletines de seguridad (del MS10-003 al MS10-015) correspondientes a su ciclo habitual de actualizaciones. Según la propia clasificación de Microsoft cinco de los boletines presentan un nivel de gravedad "crítico", siete son clasificados como "importantes" y el restante se considera "moderado". En total se han resuelto 25 vulnerabilidades, una de ellas reportada por Hispasec.

Los boletines "críticos" son:

* MS10-006: Actualización para corregir dos vulnerabilidades en el cliente SMB que podrían permitir la ejecución remota de código si un atacante envía una respuesta SMB especialmente creada a una petición de cliente SMB. Afecta a Microsoft Windows 2000, Windows XP, Windows Server 2003, Windows Vista, Windows Server 2008 y Windows 7.

* MS10-007: Actualización destinada a corregir una vulnerabilidad en el controlador del shell de Windows que podría permitir la ejecución remota de código arbitrario, el problema reside en la validación incorrecta de la entrada enviada a la función de la API ShellExecute. Afecta a Microsoft Windows 2000, Windows XP y Windows Server 2003.

* MS10-008: Se trata de una actualización de seguridad acumulativa de bits de interrupción de ActiveX que además corrige una vulnerabilidad de ejecución remota de código en el control ActiveX de Microsoft Data Analyzer. Afecta a Microsoft Windows 2000, Windows XP, Windows Server 2003, Windows Vista, Windows Server 2008 y Windows 7.

* MS10-009: Boletín destinado a corregir cuatro vulnerabilidades en TCP/IP de Windows podrían permitir la ejecución remota de código, la más grave de ellas podría permitir la ejecución remota de código si se envían paquetes especialmente diseñados a un equipo con IPv6 habilitado. Afecta a Microsoft Windows Windows Vista y Windows Server 2008.

* MS10-013: Actualización destinada a corregir una vulnerabilidad en Microsoft DirectShow relacionada con la forma en que se analizan los archivos AVI. Esta vulnerabilidad podría permitir la ejecución remota de código arbitrario si un usuario abre un archivo AVI especialmente creado. Afecta a Microsoft Windows 2000, Windows XP, Windows Server 2003, Windows Vista, Windows Server 2008 y Windows 7.

Los boletines clasificados como "importantes" son:

* MS10-003: Actualización que soluciona una vulnerabilidad en Microsoft Office que podría permitir la ejecución remota de código si un usuario abre un archivo de Office especialmente diseñado. Afecta a Microsoft Office XP y Microsoft Office 2004 para Mac.

* MS10-004: Actualización que soluciona seis vulnerabilidades en Microsoft Office PowerPoint, que podrían permitir la ejecución remota de código si un usuario abre un archivo Power Point especialmente creado. Afecta a Microsoft Office XP, 2003 y Microsoft Office 2004 para Mac.

MS10-010: Actualización destinada a corregir una vulnerabilidad en Windows Server 2008 Hyper-V, que podría permitir provocar una denegación de servicio si un usuario ejecuta una secuencia especial de instrucciones con formato incorrecto en una de las máquinas virtuales invitadas que hospede el servidor Hyper-V.

* MS10-011: Actualización destinada a solucionar una vulnerabilidad elevación de privilegios a través del subsistema de tiempo de ejecución de cliente-servidor de Windows (Client/Server Run-time Subsystem, CSRSS). Esta vulnerabilidad fue reportada por Matthew "j00ru" Jurczyk y Gynvael Coldwind, de Hispasec.

* MS10-012: En este boletín se ofrece una actualización para resolver cuatro vulnerabilidades en el servidor SMB, la más grave de ellas podría permitir la ejecución remota de código si un atacante envía a un sistema afectado un paquete SMB especialmente diseñado. Afecta a Microsoft Windows 2000, Windows XP, Windows Server 2003, Windows Vista, Windows Server 2008 y Windows 7.

* MS10-014: En este boletín se corrige una vulnerabilidad de denegación de servicio en las implementaciones de Kerberos.

* MS10-015: Esta actualización de seguridad resuelve dos vulnerabilidades en el kernel de Windows. Afecta a Windows 2000, Windows XP, Windows Server 2003, Windows Vista y Windows Server 2008

Por último, la vulnerabilidad considerada como "moderada":

* MS10-005: Actualización publicada para evitar una vulnerabilidad de ejecución remota de código en Microsoft Paint si un usuario visualiza con este programa un archivo JPEG especialmente manipulado. Afecta a Microsoft Windows 2000, Windows XP y Windows Server 2003.

Las actualizaciones publicadas pueden descargarse a través de Windows Update o consultando los boletines de Microsoft donde se incluyen las direcciones de descarga directa de cada parche. Dada la gravedad de las vulnerabilidades se recomienda la actualización de los sistemas con la mayor brevedad posible.

martes, 9 de febrero de 2010

GOOGLE BUZZ, LA GUERRA HA EMPEZADO....

Hola a todos, como comenté en el título esto parece una guerra para ver quién se queda con el pastel mas grande, si hace unos días Facebook anunciaba que iba a poner un servidor de correos para hacer la competencia a Google (gmail), éste contraataca con un portal social llamado Google Buzz, el servicio viene incorporado en el correo Gmail, aparecerá pronto, no esta en todos los usuarios de momento.
Os dejo el link para que veáis el video, esto va a dar que hablar, tiempo al tiempo.

Pinchando aquí salta a otro artículo.

lunes, 8 de febrero de 2010

Rebajas! : Telefónica pone el ADSL de 6 megas a 14,95 euros


La crisis económica ha provocado un descenso en la captación de altas de Telefónica acostumbrada a llevarse el 70% de los nuevos clientes de ADSL. Para reactivar las contrataciones ha puesto el Dúo de 3 y 6 megas a 14,94 euros y los 10 megas a 16,95 euros.

Telefónica ha comenzado el año con promociones agresivas y con un anuncio esperado, la duplicación de velocidad de subida gratuita. Para competir con los alternativos ha lanzado hoy una nueva promoción que incluye alta de línea y router gratis y dos mensualidades a precio muy reducido. Los diez meses restantes la mensualidad también estará rebajada a 29,90 euros al mes.

 El trío que incluye ADSL y la televisión Imagenio también está bonificado con un precio de 44,90 euros al mes. Una de las fortalezas de esta oferta es que incluye el canal de fútbol Gol TV y supone un atractivo importante para los aficionados del deporte.

 Contención de bajas

 La captación de clientes no es el único problema del ex monopolio, en los últimos meses se ha disparado el número de usuarios que han decidido migrar a otros operadores alternativos más económicos. Para frenar el número de bajas la operadora está ofreciendo fuertes promociones de contención para evitar la fuga de clientes a otros competidores.

jueves, 4 de febrero de 2010

¡¡¡Promoción!!! Obtener WinRAR 3.80 registrado


Los chicos de RarLab han lanzado una promoción conjunta con la revista alemana PC Welt en la que nos permiten a través de una web la posibilidad de obtener un 33% de descuento en la compra del compresor WinRAR 3.91 u obtener de manera gratuita con su clave de registro la versión 3.80 del mismo programa. Os explico los pasos que debéis dar si optáis por esta última opción.

1) Descargar WinRAR
2) Acceder a la web de la promoción y rellenar el formulario. El botón Abschicken es el que envía la información.
3) Os llegará un correo electrónico que os permitirá descargar la clave de registro.

En este correo electrónico, os llegarán dos enlaces, con el primero, conseguiréis un 33% de descuento en la compra de la versión 3.91 de WinRAR, con el segundo, os bajareis un fichero completamente gratis con la licencia del programa para su versión 3.80.

Yo personalmente lo he hecho, con la versión 3.80 y funciona perfectamente.